A legtöbb cégvezető abban a hiszemben él, hogy ha a weboldala „frissítve van”, akkor biztonságban van. A WordPress zölden jelzi, hogy minden naprakész, a bővítmények frissek – tehát rend van. Egy nemrég látott eset azonban pontosan megmutatja, miért nem elég ez önmagában.
Mi történt?
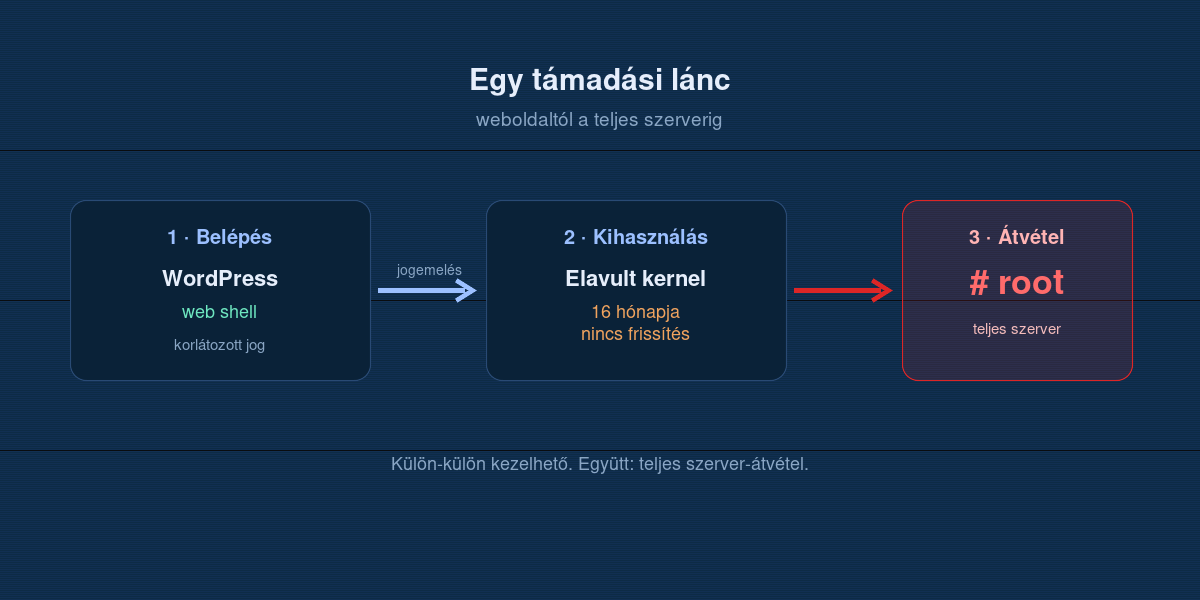
Egy működő, bevételt termelő WordPress-oldalt törtek fel. A behatolás egy kívülről elérhető gyenge ponton keresztül történt – a támadó egy úgynevezett web shellt tudott elhelyezni, vagyis egy olyan apró kódot, amivel távolról parancsokat futtathat a szerveren. Eddig a pont egy ismerős történet.
A baj azonban csak ezután kezdődött. A weboldal alatt futó operációs rendszert utoljára 16 hónapja frissítették. Ennyi idő alatt rengeteg, nyilvánosan dokumentált hiba gyűlt össze a rendszer magjában (a kernelben). A támadónak így nem kellett semmi különlegeset kitalálnia: egy ismert hibát kihasználva a korlátozott jogú weboldal-fiókból rendszergazdai (root) jogot szerzett. Innentől nem egy weboldal, hanem az egész gép volt az övé.
A jó hír – már amennyire annak nevezhető –, hogy nem zsaroltak: nem titkosították az adatokat váltságdíjért. A gépet csendben, másra használták fel. Ez önmagában is súlyos: a szerver erőforrásait, IP-címét és jó hírét idegen célokra fordították, a tulajdonos tudta nélkül.
A lényeg: a weboldal és a szerver két külön dolog
Könnyű összekeverni a kettőt, pedig két külön réteg, és mindkettőt karban kell tartani:
- A weboldal rétege – a WordPress, a sablon, a bővítmények. Ezt szokás frissíteni, és erről szól a legtöbb „karbantartási” csomag.
- A szerver rétege – az operációs rendszer, a kernel, a PHP, az adatbázis-motor, a webkiszolgáló. Ez a weboldal alatt fut, és legalább annyira fontos – mégis gyakran évekig hozzá sem nyúl senki.
A fenti esetben a felső réteg rendben volt. Az alsó réteg viszont 16 hónapja érintetlen maradt – és pont ez tette lehetővé, hogy egy weboldal-szintű betörésből teljes szerver-átvétel legyen.
„De hát a tárhelyszolgáltató ezt nem intézi?”
Gyakori félreértés. Egy klasszikus, megosztott tárhelyen (shared hosting) valóban a szolgáltató frissíti a rendszert. De amint a cég saját szerverre, VPS-re vagy dedikált gépre költözik – márpedig a komolyabb oldalak előbb-utóbb ezt teszik –, a rendszer frissen tartása a tulajdonos felelőssége lesz. És itt szokott évekre megállni az idő, mert „működik, ne nyúljunk hozzá”.
Hogyan előzhető meg?
Nincs benne varázslat, csak következetesség:
- Rendszeres biztonsági frissítések a teljes kiszolgálón – nem csak a WordPressen, hanem az operációs rendszeren, a kernelen, a PHP-n és a többi összetevőn is.
- A felesleg leállítása – ami nem kell, az ne fusson és ne legyen kívülről elérhető (kisebb a támadási felület).
- Legkisebb jogosultság elve – a weboldal a lehető legkevesebb joggal fusson, hogy egy betörés ne tudjon azonnal az egész gépre átterjedni.
- Rendszeres, külön tárolt mentés – hogy baj esetén legyen honnan visszaállni.
- Időnkénti átvizsgálás – egy külső szem hamarabb észreveszi az elmaradt frissítéseket és a nyitva felejtett kapukat, mint a napi rutin.
Itt tudok segíteni
Pontosan ezt a „ki felel a szerverért?” hézagot szokta betölteni a folyamatos IT-üzemeltetés: valaki figyeli és frissen tartja a teljes rendszert, nemcsak a weboldalt. Ha pedig csak egy tiszta képre van szüksége a jelenlegi állapotról, egy biztonsági audit megmutatja, hol áll a szerver – mielőtt más mutatja meg Önnek.
Ha bizonytalan, hogy a weboldala alatt milyen rendszer fut és mikor frissült utoljára, írjon pár mondatot a felállásról – általában egy munkanapon belül jelzem, mire érdemes figyelni.