Így lettem „toll tesztelő”
Egy gyerek kérdése — „miért kell tollakat tesztelni?” — jobban megfogalmazta, mit csinálok, mint száz szakmai szó. Íme a történet, és mi van mögötte valójában.
Teljes .hu tartomány vizsgálata: 241 000 .hu oldalon hiányoznak az alapvető biztonsági beállítások
A digitális jelenlét ma már nem opció, hanem alapfeltétel. Egy jól konfigurált weboldal nemcsak a felhasználói élmény, hanem a biztonság és a megbízhatóság záloga is. Ennek ellenére a valóság gyakran más képet…
A biztonsági cég tanított meg kiskaput keresni… aztán én találtam egyet náluk
Volt egyszer egy idő, nem is olyan régen, amikor a kedvenc weboldal sérülékenység elemző szoftverem, a Burp Suite Pro 1 hónapos próbaverzióját szinte korlátlanul lehetett igényelni – csak egy új e-mail cím kellett…
A weboldalak biztonsága 1. rész: Avagy hogyan csináltassunk biztonságos weboldalt?
Ma már szinte minden vállalkozásnak szüksége van egy weboldalra. De mitől lesz egy weboldal nemcsak szép és hasznos, hanem biztonságos is? Ha nem figyelünk a megfelelő technikai alapokra, később kellemetlen…
Blue Team akcióban: hogyan erősítettük meg egy KKV védelmét?
Amikor az emberek az etikus hackelésre gondolnak, általában egy fekete kapucnis srác jut eszükbe, aki a billentyűzet fölött görnyedve próbálja feltörni valakinek a rendszerét (persze jó szándékkal). Na, de mi van a…
Blue, Red és Purple Team – Mi a különbség?
Az IT biztonság világában gyakran találkozhatunk a blue, red és purple team kifejezésekkel. De mit is jelentenek ezek pontosan, és miért fontosak? A Red Team a támadók szerepét játssza. Ők azok a biztonsági…
10 tipp, hogyan legyen biztonságos a WordPress-es weboldala
Erős jelszó, frissítések, kétlépcsős belépés, mentés: tíz egyszerű lépés, amivel a WordPress-oldalak elleni támadások nagy része kivédhető.
Mi az az OWASP?
Mi az az OWASP, és miért fontos számodra? Az internet világában rengeteg olyan weboldal és alkalmazás létezik, amiket naponta használunk. De vajon mennyire vannak ezek biztonságban? Az OWASP (Open Web Application…
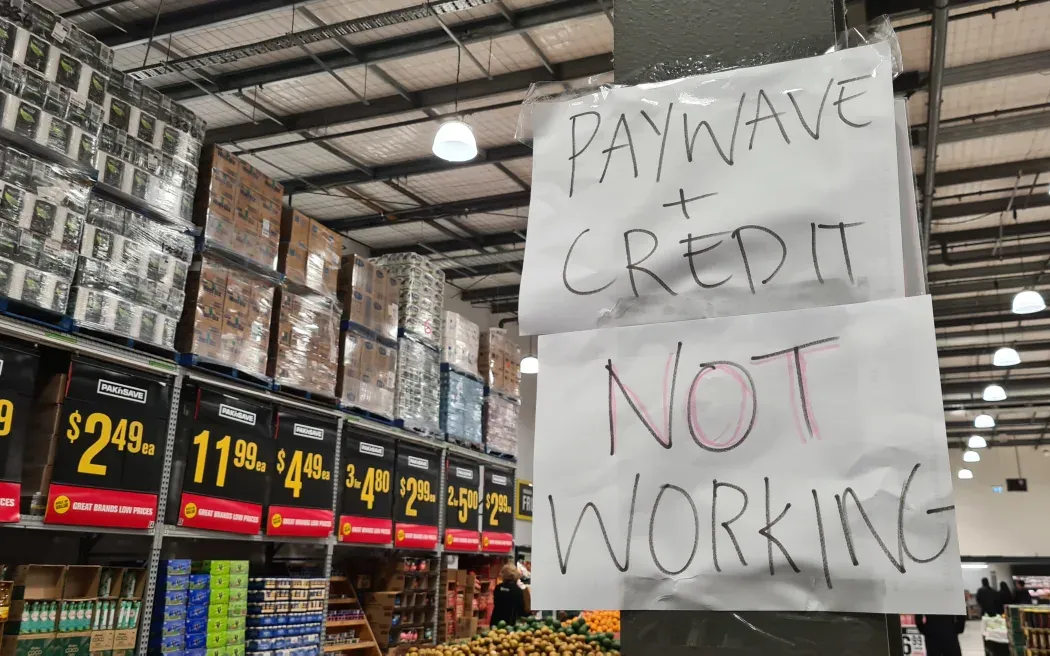
Kiberfenyegetések: A kkv-k nem tudják, hol kellene elkezdeni…
Eredeti cikk: https://www.rnz.co.nz/news/business/526880/cyber-threats-smes-don-t-know-where-to-start A kis- és középvállalkozásoknak 1:3 az esélyük, hogy kibertámadás célpontjává váljanak. Az új-zélandi…
Kik támadják a szervereket? És honnan jönnek?
Kaptunk egy megbízást egy Linux szerver biztonsági beállításaira. A működésében akadozásokat tapasztaltunk, és a hibák arra utaltak, hogy brute force technikával támadják. A brute force technika lényege, hogy egy…
Milyen informatikai eszközt ne vegyünk? Leginkább gyanúsat és veszélyeset!
Az informatikai biztonság napjainkban nem csupán egy technikai kihívás, hanem egy elengedhetetlen része minden szervezet működésének. Az utóbbi időben egy érdekes és figyelmeztető eset során mélyebben belemerültem…
Vásárlási folyamat sérülékenységei: esettanulmány egy informatikai webshopról
Nemrég egy gyors sérülékenység elemzést végeztem egy weboldalon, amelynek fő célja a vásárlási folyamat ellenőrzése volt. Különösen arra voltam kíváncsi, hogy lehet-e manipulálni a kosár értékét és a fizetési…
Kritikus biztonsági hibák és következményeik: egy súlyos esettanulmány
Az egyik ügyfelünknél komoly biztonsági résekre bukkantunk, amelyek súlyos következményekkel járhattak volna. Az egyik legaggasztóbb felfedezésünk az volt, hogy az ügyfél szervere bármikor, távolról újraindítható…
Egy régi Windows rendszer jelszóproblémájának megoldása
Egy korábbi munkám során egy régi Windows operációs rendszerrel találkoztam, amelynek rendszergazda jelszava elveszett. Csak egy korlátozott felhasználói fiók volt elérhető, ami jelentősen megnehezítette a…
A tökéletes védelem: egy kivételes esettanulmány
Van egy ügyfelünk, aki egy rendkívül érdekes, de egyben unalmas esetet mutatott be számunkra. Ők ugyanis már többször megtapasztalták a hackertámadások következményeit, amit megelégelve drasztikus fejlesztéseket…
A hálózati sérülékenységek feltárása: egy esettanulmány (#3)
Ebben a hálózatban mi voltunk az igazi adu ászok, nem pedig a rendszergazda. Egy cég biztonsági felmérésére kaptunk megbízást, és hamarosan kiderült, hogy a vállalat 12 különböző belépési ponttal rendelkezett,…